
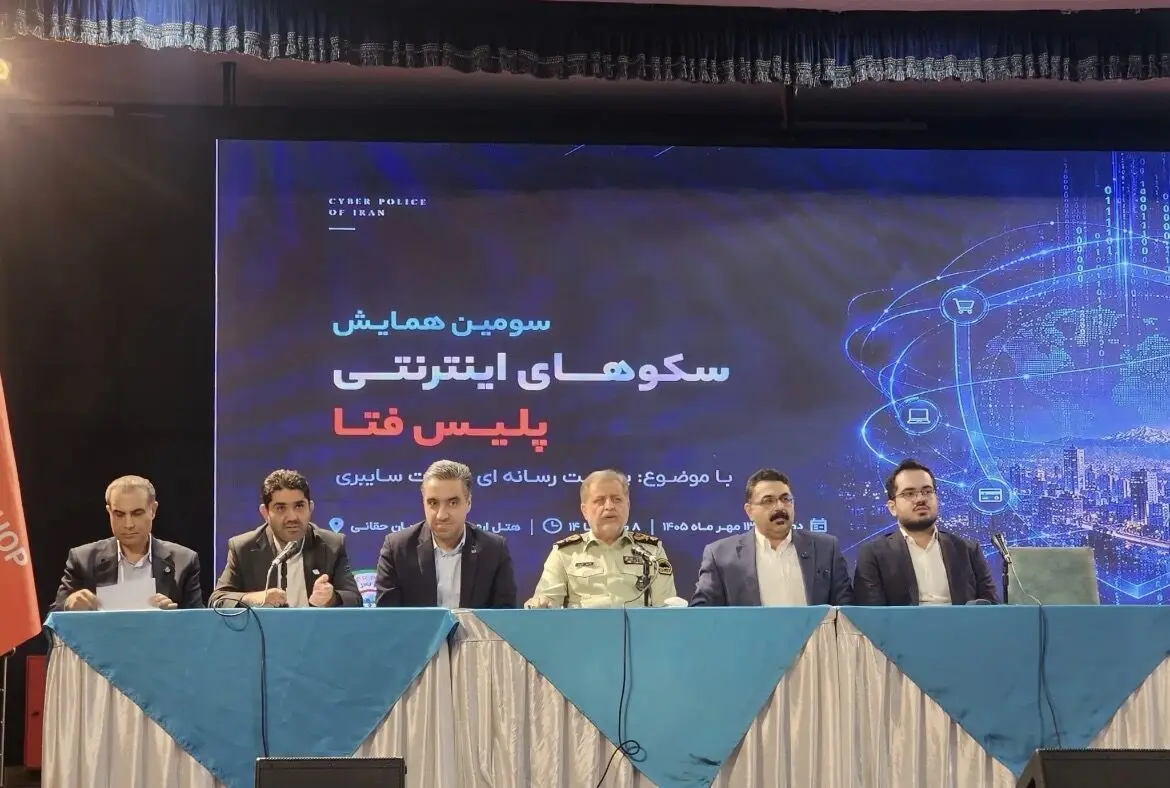
سرتیپ وحید مجید، رئیس پلیس فضای تولید و تبادل اطلاعات فراجا، روز دوشنبه ۱۳ مهر در سومین همایش سکوهای اینترنتی پلیس فتا با موضوع «پیوست رسانهای حملات سایبری» در هتل ارم، از تدوین چارچوبی برای مواجهه رسانهای کسبوکارها با حوادث سایبری خبر داد؛ رویدادی که بخش مهمی از آن به رابطه امنیت، اعتماد عمومی و نحوه اطلاعرسانی پلتفرمها در زمان بحران اختصاص داشت.
۱۳۰ کسبوکار در حساسترین سطح قرار گرفتند
مجید در این همایش اعلام کرد کسبوکارهای اینترنتی براساس شاخصهایی مانند میزان تراکنش مالی روزانه، تعداد کاربران، حجم اطلاعات نگهداریشده و گستره جغرافیایی فعالیت سطحبندی شدهاند.
براساس اطلاعات ارائهشده، ۱۳۰ کسبوکار در سطح «الف» این تقسیمبندی قرار دارند و کسبوکارهای سطح «ب» نیز از نظر شاخصها فاصله چندانی با این گروه ندارند.
تمرکز جغرافیایی این کسبوکارها نیز قابل توجه است؛ ۹۱ درصد مجموعههای سطح الف در تهران قرار دارند و پس از آن مشهد، تبریز، اصفهان، شیراز و قزوین بیشترین سهم را دارند.
هدف پلیس فتا از این دستهبندی، یکسان برخورد نکردن با تمام کسبوکارها و تمام حوادث است. مجموعهای که میلیونها کاربر، تراکنش مالی گسترده و حجم بالایی از دادههای شخصی را در اختیار دارد، طبیعتاً در زمان یک حمله سایبری نمیتواند همان مدلی از واکنش را داشته باشد که یک کسبوکار کوچکتر دارد.
وی در ادامه توضیح داد که هدف از تدوین «پیوست رسانهای حملات سایبری» فقط تعیین زمان انتشار خبر یک حمله نیست، بلکه قرار است کسبوکارها پیش از وقوع بحران، زنجیره مسئولیت خود را مشخص کنند. به گفته او، باید از قبل معلوم باشد چه کسی مجاز به اظهارنظر است، اطلاعات اولیه از چه کانالی منتشر میشود، چه زمانی موضوع از سطح داخلی سازمان فراتر میرود و در چه شرایطی مدیرعامل، مدیر امنیت، هیئتمدیره یا نهادهای بیرونی وارد فرآیند میشوند. این چارچوب بر پایه اسناد بالادستی حوزه فضای مجازی و امنیت سایبری تهیه شده و قرار است از تصمیمهای پراکنده و واکنشهای سلیقهای در ساعات نخست حمله جلوگیری کند.
مجید همچنین میان بسترهای مختلف اطلاعرسانی تفکیک قائل شد؛ از کانالهای رسمی و سازمانی گرفته تا رسانههای عمومی و بسترهای تخصصی فنی. در حوادث کمدامنه، ثبت داخلی و اطلاعرسانی محدود کفایت میکند، اما با افزایش شدت حادثه، مسئله از مدیریت فنی عبور میکند و به مدیریت اعتبار، شایعه و افکار عمومی میرسد. در این مرحله، کسبوکار باید علاوه بر مهار حمله، بتواند روایت دقیق و قابل اتکایی از آنچه رخ داده ارائه کند؛ موضوعی که از نگاه پلیس فتا بخشی از خودِ مدیریت حادثه سایبری است، نه اقدامی که پس از پایان بحران انجام شود.
از ایمیل اسپم تا بحرانی که پای مدیرعامل را وسط میکشد
حوادث سایبری نیز براساس میزان تأثیر و شدت آنها سطحبندی شدهاند. در چارچوب ارائهشده، زمان و شیوه اطلاعرسانی با شدت حادثه تغییر میکند.
در حوادث عادی، اطلاعرسانی اولیه میتواند تا ۲۴ ساعت بعد انجام شود. این زمان برای حوادث قابل توجه به ۱۲ ساعت، حوادث مهم به ۶ ساعت، حوادث حساس به سه ساعت و برای حوادث بحرانی به حداکثر یک ساعت کاهش پیدا میکند.
در سطح عادی، موضوعاتی مانند ایمیلهای اسپم، اسکنهای غیرضروری یا تلاشهای ناموفق برای نفوذ میتوانند در همین دسته قرار گیرند و تمرکز بیشتر بر مستندسازی و اطلاعرسانی داخلی است.
اما در سطوح بالاتر، موضوع دیگر تنها یک مسئله فنی نیست. کنترل بحران رسانهای، جلوگیری از آسیب اعتباری و مدیریت افکار عمومی وارد ماجرا میشود و نقش مدیرعامل، هیئتمدیره، مدیر امنیت و نهادهای مسئول پررنگتر خواهد شد.
در بالاترین سطح، یعنی حادثه بحرانی، انتشار بیانیه فوری، اطلاعرسانی مستمر و ارتباط مستقیم با نهادهای دولتی و امنیتی در چارچوب پیشبینی شده است.
کارمندان هم خبر حمله را از بیرون میشنوند
علی حکیمجوادی، رئیس سازمان نظام صنفی رایانهای کشور، در بخش دیگری از این رویداد به یکی از نقاط ضعف جدی سازمانها «اطلاعرسانی داخلی» در زمان بحران اشاره کرد.
وی گفت در برخی حوادث، نخستین واکنش افراد مطلع تکذیب اتفاق است و پس از مدتی روایت دیگری از همان حادثه ارائه میشود.
حکیمجوادی با اشاره به آماری قابل توجه گفت ۵۷ درصد کارکنان یک سازمان، وقوع حمله سایبری به محل کار خود را از منابع بیرونی متوجه شدهاند؛ آماری که نشان میدهد حتی ارتباط با نیروهای داخلی نیز در بسیاری از سازمانها از قبل طراحی نشده است.
از نگاه او، هر سازمان باید پیش از وقوع حادثه مشخص کند چه کسی سخنگوی بحران است، چه اطلاعاتی منتشر میشود و سایر مدیران و کارکنان تا چه اندازه اجازه اظهارنظر دارند.
او همچنین بر برگزاری مانورهای پیش از بحران تأکید کرد؛ چراکه وقتی حمله اتفاق افتاده، زمان مناسبی برای تصمیمگیری درباره مسئول اطلاعرسانی و حدود اختیارات افراد نیست.
رتبه امنیتی کسبوکارها به انتخاب مردم میرسد؟
سید محمدامین آقامیری، دبیر شورای عالی و رئیس مرکز ملی فضای مجازی، بخش دیگری از همایش را به «اقتصاد امنیت» اختصاص داد و سه محور بیمه سایبری، باگبانتی و رتبهبندی امنیتی را بهعنوان سه مسیر اصلی این حوزه معرفی کرد.
از نگاه آقامیری، کاربر باید زمانی که اطلاعات شخصی یا دارایی خود را در اختیار یک سرویس اینترنتی قرار میدهد، بتواند بداند آن کسبوکار از نظر امنیت در چه سطحی قرار دارد.
رتبهبندی امنیتی، در صورت اجرایی شدن، میتواند امنیت را از موضوعی پنهان در واحدهای فناوری به شاخصی قابل مشاهده برای مردم تبدیل کند؛ شاخصی که هم امکان مقایسه میان کسبوکارها را فراهم میکند و هم رسانهها میتوانند بر مبنای آن وضعیت شرکتها را پیگیری کنند.
او در عین حال نسبت به تنظیمگری سنتی نیز هشدار داد و گفت سختگیری بدون توجه به ماهیت جدید کسبوکارها میتواند فرصتهای توسعه را از بین ببرد، همانطور که تساهل بیش از حد ممکن است امنیت و حریم خصوصی را قربانی منافع مجموعه تحت نظارت کند.
انتقاد پلیس امنیت اقتصادی از قیمتگذاری لحظهای سکوها
موضوع همایش تنها به حمله سایبری محدود نماند.
سرتیپ حسین رحیمی، رئیس پلیس امنیت اقتصادی فراجا، در همین رویداد با تأکید بر اینکه امنیت و اقتصاد از یکدیگر جدا نیستند، گفت حفاظت از سرمایه و اعتماد مردم باید همزمان با حمایت از کسبوکارهای سالم دنبال شود.
او شرایط فعلی را «جنگ اقتصادی» توصیف کرد و از تأثیرپذیری برخی پلتفرمهای داخلی از قیمتهایی که در سایتها و کانالهای خارج از کشور منتشر میشود انتقاد کرد.
رحیمی این نرخها را «دروغین و حبابی» خواند و گفت بازنشر و اعمال لحظهای چنین قیمتهایی در سکوهای داخلی، علاوه بر فشار بر قدرت خرید مردم، در نهایت میتواند به کاهش تقاضا و آسیب به خود کسبوکارها منجر شود.
حمله تمام میشود، بحران اعتماد ممکن است بماند
محور مشترک سخنرانیهای سومین همایش سکوهای اینترنتی پلیس فتا یک نکته بود: مدیریت حمله سایبری دیگر صرفاً به معنای بستن یک رخنه امنیتی یا بازگرداندن سرویس نیست.
برای پلتفرمی که اطلاعات، دارایی یا اعتماد میلیونها کاربر را در اختیار دارد، آنچه در ساعتهای نخست پس از حادثه گفته یا پنهان میشود، میتواند به اندازه خود حمله اهمیت داشته باشد.
پلیس فتا اکنون در تلاش است برای همان ساعتهای مبهم نخست، قواعد روشنتری تعریف کند؛ از سطحبندی کسبوکار و شدت حادثه گرفته تا تعیین زمان اطلاعرسانی و مسئول پاسخگویی. چارچوبی که اگر از روی کاغذ وارد عملیات روزمره شرکتها شود، میتواند یک تغییر مهم ایجاد کند: سازمانها پیش از هک شدن، برای روز هک شدن برنامه داشته باشند.